本集团持续严格遵循《中华人民共和国网络安全法》《中华人民共和国个人信息保护法》和《中华人民共和国民 法典》等重要法律法规,制定《信息系统数据备份与恢复管理制度》《信息安全事件管理制度》《信息系统应急预 案》等覆盖集团全体员工的内部管理制度,以确保信息安全得到充分保障。本集团下属中燕物业严格遵守《北 京市物业管理条例》等相关规定,坚守客户隐私保护原则,并与员工签订保密协议和服务承诺书,以确保在物 业管理服务中全面保障客户的隐私安全。
本集团执行管理层承担关键职责,负责审定安全建设规划和管理制度,协调及指挥信息安全事件的应急响应,并监督信息安全管理工作的有效执行。信息管理部门的负责人和技术人员负责信息安全工作的具体执行,并且设置开放的渠道允许员工上报其工作过程中发现的信息安全风险和隐患。本集团高度重视信息安全工作,将信息安全纳入员工绩效评估考核,违反信息安全或网络安全的员工将受到绩效评级下调的处罚。
本集团持续实施并优化已有的安全防护措施,确保操作系统根据安全扫描结果定期更新安全补丁。为进一步防 范IT系统中断和网络攻击,本集团制定《北控城市资源集团信息系统应急预案》以及数据异地备份策略,建立有 效的应急响应机制,每年定期进行两次数据恢复测试。此外,本集团积极开展第三方漏洞分析,通过漏洞扫描服务VSS对应用系统进行漏洞扫描、分析报告生成,并发送至应用系统厂商进行漏洞修复,同时通过企业主机安全HSS服务发现主机操作系统安全漏洞并修复,以提高应对信息系统安全紧急事件的处理能力,确保业务的 连续性与稳定性。 同时,我们不定期给员工发送安全提示邮件,提醒防范病毒、钓鱼、欺诈等邮件,时刻保持警惕,有效防范信息风险。
在技术手段方面,集团在身份验证、访问控制、安全审计、入侵防范、恶意防范、数据完整性等多个方面进行了技术升级,改善服务器安全管理。
• 身份验证:通过统一身份认证、强密码策略、多因 素认证等,实现用户身份识别,提高身份验证的安 全性。
• 访问控制:对生产系统、测试系统、开发系统的服 务器进行了单独的区域划分、边界隔离。通过堡垒 机对用户行为进行访问控制,按最小授权原则进行 权限的分配和使用。
• 安全审计:通过堡垒机的审计功能,基于用户身份系统唯一标识,从用户登录系统开始,全程记录用 户在系统的操作行为,监控和审计用户对目标资源 的所有操作,实现对安全事件的实时发现与预警。
• 入侵防范:配置基线检查策略,及时发现系统漏洞 并进行更新。启用入侵检测,可检查账户暴力破 解、进程异常、网站后门、异常登录、恶意进程等 入侵行为,及时发现资产中的安全威胁、实时掌握 资产的安全状态。启用Web应用防火墙,识别并 阻断网页木马上传、命令╱代码注入、敏感文件访 问、第三方应用漏洞攻击、恶意爬虫扫瞄等攻击。
• 恶意防范:启用恶意程序隔离查杀,对识别出的后门、木马、蠕虫等恶意程序,提供自动隔离查杀,自动识别处理系统存在的安全风险。
• 数据完整性:对数据库数据进行每日备份,对服务器进行定期备份。
为规范部门内部各系统负责人对应用系统资源的访问审核流程,进一步提升员工的信息安全意识,本集团针对云堡垒机解决方案开展深入剖析与应用场景探讨的培训,旨在实现权限的精细控制,确保资源操作全程留痕,有效审计用户操作行为,并对潜在的事故问题进行追溯与定责。同时,通过强化流程,降低违规操作、 滥用职权等非法运作的风险,确保信息安全无虞,实现完全可追溯的信息安全问责机制,全面提升信息安全管理水平。
本集团已构建了全方位、多层次的技术防护体系,通过部署Web应用防火墙、主机安全防护、常态化漏洞扫描、统一身份认证与访问控制、分级数据备份及集中化日志审计与监控等措施,系统化开展日常安全防护与运维工作,持续增强安全防御与响应能力。
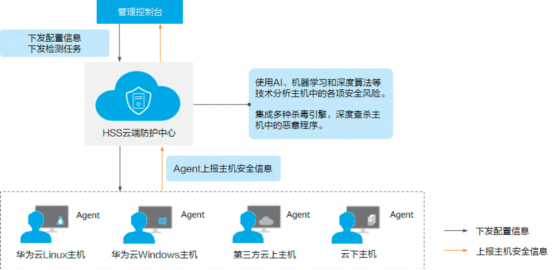
HSS云端防护系统
本集团持续推进常态化安全运维机制,通过定期开展关键环节漏洞扫描、专项攻防演练及系统性域名清理、部署多因子认证机制等行动,全面提升主动防御能力。在漏洞扫描工作中,我们重点对核心业务系统与应用框架进行了深度检测,发现并处置了多个中危及以上级别的安全漏洞。我们依据修复优先级,及时协调技术团队采取版本升级或配置加固等措施,有效实现了相关风险的闭环管理。这些实践不仅强化了系统自身的安全性,也为整体安全态势的持续改善提供了有力支撑。
| 系统运维 | 对20套系统进行全面运维管理,涵盖服务器、操作系统、网络、存储、安全及备份等关键领域,实时监控并解决问题,保证信息系统7×24小时稳定运行。 构建全周期运维体系,对20套信息系统实施服务器、操作系统、网络、存储、安全及备份等核心环节动态监控,保障关键业务系统7×24小时持续稳定运行。 |
| 系统数据 | 对20套生产系统中共计190TB的程序及数据进行备份,确保突发情况下数据完整可用,已完成两次灾难恢复实战演练,全面验证业务连续性保障能力。 |
| 漏洞扫描 | 定期进行漏洞扫描,修复高危漏洞。 |
| 攻防演练 | 在各项目公司领导下,进行定期攻防演练活动。演练活动有效检验并提升了实战防护与事件响应能力,成功处置了模拟攻击事件。 |
| 信息安全培训 | 组织全体员工在“e安行”网路安全在线学习平台进行网络安全知识在线学习并参与网络安全知识培训讲解,旨在全面提升全体员工的网络安全意识和反诈骗能力。 |
本集团已取得ISO/IEC 27001:2022信息安全管理体系认证。同时,集团核心系统均托管于通过ISO 27001及ISO 27017认证的第三方云平台。该平台依托先进可靠的安全架构与规范化的管理流程,为本集团数据信息安全构建了坚实的防护屏障。同时,我们秉持开放严谨的态度,持续引入外部专业审计力量,定期对IT基础设施及信息安全管理体系开展独立审计。以此为基础,本集团持续优化管理流程与安全措施,确保信息安全管理体系始终符合行业最高标准。
在内部管理层面,本集团下属中燕物业严格遵守《北京市物业管理条例》等法规要求,通过全员签订保密协议与服务承诺书,从源头强化客户隐私保护意识。中燕物业已获得信息安全管理体系认证(ISO 27001),并确保在物业管理服务全流程中落实客户隐私安全要求。同时,本集团旗下香港丞美服务重视个人资料保护,并依据属地相关法律实施全面的资料保护机制。通过建立分层防护体系,设置防止未授权访问的管控机制,仅允许经核准的指定人员接触数据,并实施定期权限复核制度。